 在 PlayStation 破解圈頗具名氣之安全研究員 @gezine_dev(@gezine_dev 為 PlayStation 5 破解圈非常知名之安全研究員,以挖掘 PlayStation 平台漏洞而聞名)於 X 平台表示,他借助某款 Switch 2 遊戲自身之用戶態(userland)Bug,將該遊戲運行時 RAM 中已可執行之程式碼成功提取至電腦上。
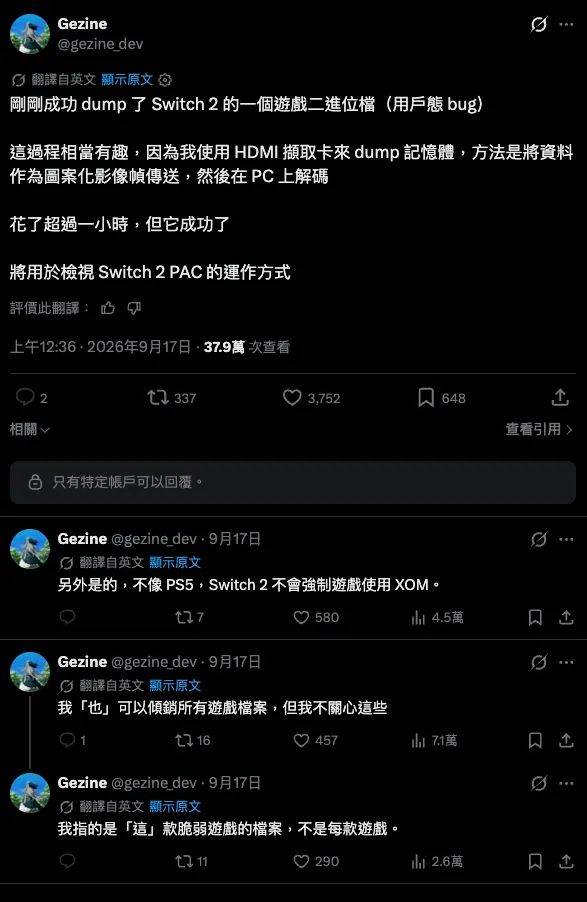 由於無法使用調試接口、檔案系統導出等傳統方式,他採用了一種頗為迂迴之做法:於遊戲進程內部讀取本不應直接導出之存儲內容後,將每一批 RAM 位元組映射為螢幕上之像素、色塊或圖案,再透過 HDMI 採集卡將影片幀發送至電腦。電腦端按照約定規則將像素還原為位元組,經過多次顯示、採集、拼接與校驗,最終得到可供逆向工程分析之二進制檔案。他透露,整個過程花費一個多小時方告成功。
此次挖掘者為用戶態 Bug,允許於某個應用或進程之權限範圍內運行自訂程式碼,如載入 payload、修改應用行為等。惟此不屬於內核漏洞,依然會受到系統沙箱與權限隔離之限制,故暫時無法做到完整越獄或運行自製系統。
事實上,於 2026 年 7 月,他曾發布一個可在 Switch 1 與 Switch 2 上使用之用戶態漏洞利用,無需依賴 WebKit 瀏覽器漏洞,能夠於離線環境下操作。該漏洞利用基於 ARM64 之 ROP(Return-Oriented Programming)技術,可於受限之用戶進程空間執行任意程式碼,故於 Switch 2 上會彈出錯誤訊息等「可驗證」之結果。